Comprender el concepto de respuesta a incidentes

La respuesta a incidentes (IR) es un proceso crítico en la seguridad informática que se refiere a la gestión y mitigación de las amenazas a la seguridad en una organización. Es un proceso organizado y cuidadoso que implica una secuencia de pasos que comienza con la identificación y reporte de un incidente. Los procesos de IR pueden variar de una organización a otra según su entorno empresarial y operativo.
El equipo de respuesta a incidentes (IRT) es un grupo de personas especializadas que trabajan en conjunto para responder, remediar, mitigar, recuperar y comunicar el impacto de los incidentes que involucran brechas de seguridad informática. El equipo de IRT es responsable de asegurar que la organización tenga un plan de respuesta a incidentes sólido y bien definido.
El plan de respuesta a incidentes es un documento que describe cómo la organización responderá a los incidentes de seguridad. Este plan debe incluir las responsabilidades y los procedimientos del equipo de IRT, la metodología de gestión de incidentes, las herramientas y los sistemas utilizados para la respuesta a incidentes y la comunicación y coordinación con otras partes interesadas.
El equipo de IRT trabaja en conjunto con otros departamentos y grupos de la organización para coordinar la respuesta a incidentes. Esto incluye a los equipos de seguridad de la información, de tecnología de la información, de recursos humanos y de relaciones públicas, entre otros.
El proceso de respuesta a incidentes implica varios pasos importantes, como la identificación, la evaluación del impacto, la contención, la eliminación, la recuperación y la revisión del incidente. Cada paso del proceso debe ser gestionado con cuidado y atención para garantizar que la organización pueda volver a su funcionamiento normal lo antes posible.
El Equipo de Respuesta a Incidentes (IRT) es un elemento crítico en el proceso de respuesta a incidentes. El IRT está compuesto por individuos especializados que trabajan juntos para identificar, investigar, mitigar y comunicar el impacto de los incidentes de seguridad. Los roles y responsabilidades de cada miembro del equipo son esenciales para el éxito de la respuesta a incidentes. Sin embargo, mantener un equipo de este tipo de manera separada puede involucrar costos y otros recursos significativos. Por lo tanto, las organizaciones generalmente utilizan a sus empleados actuales que son expertos en sus campos para constituir el IRT, además de algunos miembros dedicados.
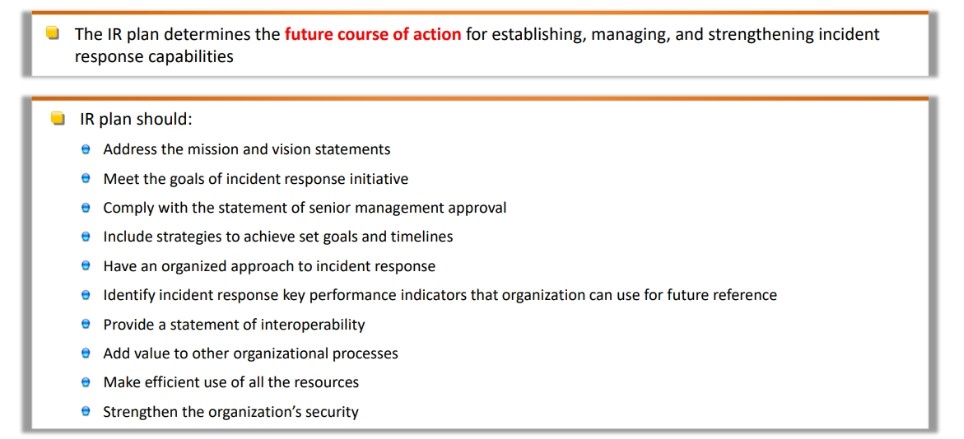
Un plan de respuesta a incidentes (IR) determina el curso de acción futuro para establecer, administrar y fortalecer las capacidades de respuesta a incidentes. Es importante que el plan de IR aborde lo siguiente:
- Misión y visión: El plan debe establecer claramente la misión y la visión de la organización en lo que respecta a la respuesta a incidentes.
- Metas y objetivos: El plan debe establecer las metas y objetivos de la iniciativa de respuesta a incidentes, y asegurarse de que se cumplan en tiempo y forma.
- Aprobación de la alta dirección: El plan debe ser aprobado por la alta dirección para asegurarse de que se cumpla con los objetivos organizacionales y se asignen los recursos adecuados.
- Estrategias y cronogramas: El plan debe incluir estrategias claras para lograr los objetivos y cumplir con los plazos establecidos.
- Enfoque organizado: El plan debe seguir un enfoque organizado para la respuesta a incidentes, lo que significa que todas las partes interesadas deben tener roles y responsabilidades claramente definidos.
- Indicadores clave de desempeño: El plan debe identificar los indicadores clave de desempeño que la organización puede utilizar para futuras referencias y mejoras en la respuesta a incidentes.
- Interoperabilidad: El plan debe establecer claramente cómo se coordinará la respuesta a incidentes con otras organizaciones y agencias relevantes.
- Valor agregado: El plan debe agregar valor a otros procesos organizacionales, como la gestión de riesgos, la gestión de continuidad del negocio y la seguridad informática en general.
- Utilización eficiente de recursos: El plan debe aprovechar de manera eficiente todos los recursos disponibles para la respuesta a incidentes.
- Fortalecimiento de la seguridad: Finalmente, el plan debe fortalecer la seguridad de la organización y garantizar que se esté trabajando de manera proactiva para prevenir futuros incidentes de seguridad.
Comprender el papel del primer interviniente en la respuesta a incidentes
El primer respondedor es la persona que toma la primera medida después de que se detecta un incidente de seguridad. El primer respondedor puede ser cualquier persona que esté disponible en el momento del incidente, como un administrador de sistema o un usuario final. El papel del primer respondedor es crucial en el proceso de respuesta a incidentes, ya que las decisiones tomadas en las primeras etapas pueden tener un gran impacto en el resultado final.
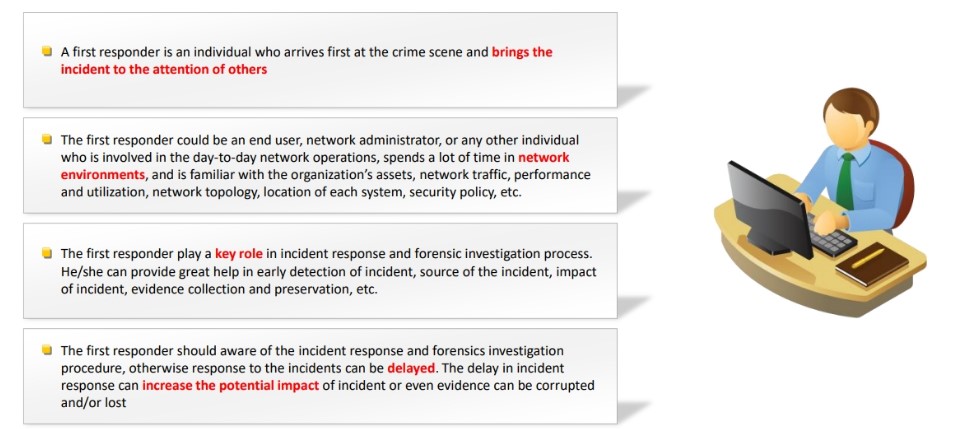
El primer respondedor debe tener un conocimiento sólido de los procedimientos de seguridad de la organización y estar capacitado para reconocer los signos de un incidente de seguridad. Una vez que se detecta un incidente, el primer respondedor debe tomar medidas para minimizar el impacto del incidente y preservar cualquier evidencia que pueda ser necesaria para futuras investigaciones. Es importante que el primer respondedor siga los procedimientos de la organización para la notificación del incidente y la comunicación con los miembros del equipo de respuesta a incidentes (IRT).
Además, el primer respondedor debe tener una buena comunicación y habilidades interpersonales para interactuar con los usuarios afectados y el personal de la organización. La capacidad de mantener la calma en situaciones de alta presión y el enfoque en la solución de problemas son habilidades importantes para un primer respondedor.
El primer respondedor en la respuesta a incidentes es el encargado de tomar acciones iniciales para responder a un incidente de seguridad. Su papel principal es el de contener y preservar el incidente, así como de notificar a las partes pertinentes para que se tomen las medidas necesarias.
Entre las responsabilidades del primer respondedor se encuentran:
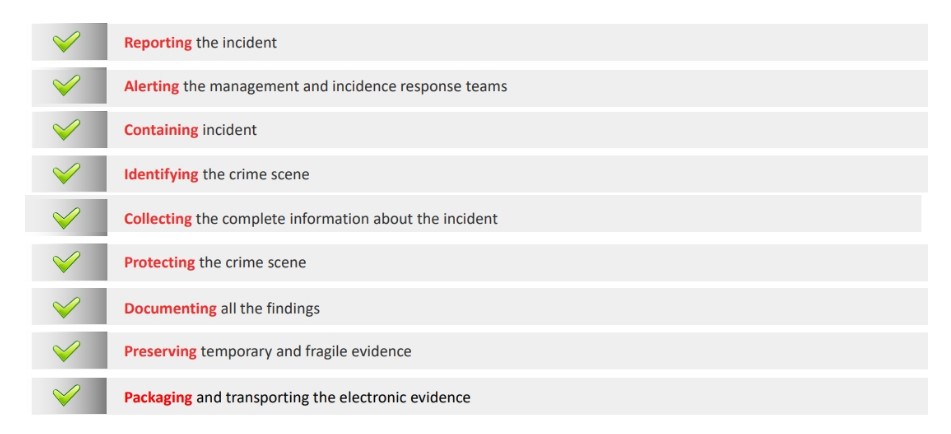
- Reportar el incidente tan pronto como se detecte, sin demora.
- Alertar a la gerencia y al equipo de respuesta a incidentes (IRT) para que tomen las medidas necesarias.
- Contener el incidente para prevenir su propagación y minimizar el impacto.
- Identificar y preservar la escena del crimen digital para permitir una investigación efectiva.
- Recolectar información detallada sobre el incidente, incluyendo evidencia tangible e intangible.
- Proteger la escena del crimen para evitar la contaminación de la evidencia.
- Documentar todos los hallazgos y acciones tomadas en relación al incidente.
- Preservar la evidencia temporal y frágil para su análisis posterior.
- Empaquetar y transportar adecuadamente la evidencia electrónica para su análisis forense.
El primer respondedor es crucial en la respuesta a incidentes, ya que sus acciones pueden influir en el resultado final de la investigación. Por lo tanto, es importante que estén capacitados adecuadamente y tengan el conocimiento y las herramientas necesarias para realizar su trabajo de manera efectiva.
Antes de responder al incidente, es importante que el primer respondedor tenga en cuenta ciertos aspectos clave, como conocer los nombres y la información de contacto del equipo de respuesta de incidentes local, los procedimientos de escalada, los procedimientos para informar y manejar un incidente sospechoso, y las acciones de contención para varios tipos de incidentes.
El primer respondedor es una pieza fundamental en el proceso de respuesta a incidentes, ya que su rápida y efectiva actuación puede limitar los daños y reducir el tiempo de recuperación. Por esta razón, es esencial que las organizaciones proporcionen capacitación adecuada y recursos a sus primeros respondedores para que puedan actuar de manera efectiva y proteger la organización contra las posibles amenazas de seguridad.
Debatir qué hacer y qué no hacer en la primera respuesta

Cuando se trata de la respuesta inicial a un incidente de seguridad, es importante tener en cuenta ciertos «Do’s and Don’ts» que pueden ayudar a los primeros respondedores a manejar la situación de manera efectiva.
Do’s:
- Mantén la calma: Es importante mantener la calma y la compostura durante un incidente de seguridad. La situación puede ser estresante, pero mantener la calma te ayudará a tomar decisiones más efectivas y evitará que la situación empeore.
- Notifica el incidente: Informa a la gerencia y al equipo de respuesta de incidentes lo antes posible. Cuanto más rápido se notifique, más rápido se puede tomar acción para contener y remediar el incidente.
- Contiene el incidente: Trata de limitar la propagación del incidente y prevenir daños adicionales. Identifica la fuente del problema y toma medidas para limitar el acceso a los recursos afectados.
- Documenta todo: Toma nota detallada de todas las acciones tomadas, conversaciones y cualquier otra información relacionada con el incidente. Esto ayudará a evaluar el impacto del incidente y también puede ser útil en investigaciones posteriores.
- Colabora con el equipo de respuesta de incidentes: Trabaja en estrecha colaboración con el equipo de respuesta de incidentes y sigue sus instrucciones. Esto ayudará a asegurar una respuesta coordinada y efectiva.
Don’ts:
- No ignores el incidente: Ignorar o minimizar un incidente de seguridad puede empeorar la situación. Incluso si no estás seguro de si se trata de un incidente real o no, es importante notificar a la gerencia y al equipo de respuesta de incidentes.
- No tomes decisiones apresuradas: Es importante tomar decisiones informadas y bien pensadas durante un incidente de seguridad. Evita tomar decisiones apresuradas basadas en rumores o suposiciones.
- No destruyas evidencia: La evidencia es importante para la investigación y la evaluación del incidente. Evita destruir o alterar cualquier evidencia antes de que se realice una evaluación completa.
- No asumas que sabes todo: Si bien es importante tomar medidas inmediatas para contener un incidente de seguridad, no asumas que lo sabes todo. Trabaja en estrecha colaboración con el equipo de respuesta de incidentes y sigue sus instrucciones.

Si encuentras cualquier indicio de un incidente de seguridad
- Verifica si es un incidente real o una falsa alarma.
- Identifica la categoría y la gravedad del incidente de seguridad.
Realiza una evaluación inicial del incidente:
- Determina la magnitud del incidente y el alcance de la posible afectación.
- Identifica la naturaleza del incidente y las partes involucradas.
- Evalúa si el incidente requiere la intervención inmediata del equipo de respuesta a incidentes.
Comunica el incidente:
- Notifica al equipo de respuesta a incidentes y a la gerencia de la organización lo antes posible.
- Proporciona información clara y detallada sobre el incidente, incluyendo la magnitud del incidente, los sistemas afectados y cualquier otra información relevante.
Contiene el daño: evita más daño:
- Aísla los sistemas afectados para evitar que el incidente se propague.
- Aplica parches de seguridad, actualizaciones y soluciones temporales para minimizar la posibilidad de que el incidente se propague.
Controla el acceso a los dispositivos sospechosos:
- Restringe el acceso a los dispositivos afectados para preservar la integridad de la evidencia.
- Identifica a las personas que han tenido acceso a los dispositivos afectados y registra toda la actividad realizada en los dispositivos.
Recopila y prepara información sobre el dispositivo sospechoso:
- Registra toda la información relacionada con el dispositivo afectado, incluyendo la hora del incidente, la naturaleza del incidente, los sistemas afectados y cualquier otra información relevante.
- Esto ayudará al investigador durante la investigación forense.
Registra tus acciones:
- Registra todas las acciones realizadas al descubrir el incidente, tanto para un ataque real como para cualquier falsa alarma.
- La información que debes tomar nota incluye: la fecha y hora de la acción, los testigos que respalden su acción.
Describir el proceso de gestión y respuesta a incidentes
El proceso de manejo y respuesta de incidentes es un conjunto de pasos que deben ser seguidos para asegurar una respuesta adecuada y eficiente ante un incidente de seguridad. La respuesta a incidentes varía de acuerdo a las necesidades y entornos de cada organización, sin embargo, es recomendable tener un marco predefinido para crear una respuesta de incidentes sólida.
El proceso de manejo y respuesta de incidentes incluye:
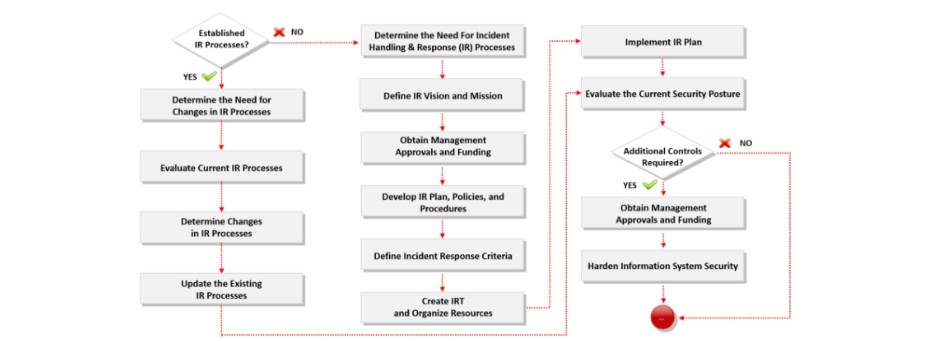
- Preparación: Es la preparación para responder antes de que ocurra un evento de incidente real. Esto implica la identificación de los recursos necesarios, la capacitación del personal, la creación de un plan de respuesta a incidentes, entre otros.
- Registro y asignación del incidente: Los incidentes son registrados por el personal de soporte de TI, quienes crean un ticket adecuado después de que un usuario o empleado encuentra un cambio anormal o indicadores de un incidente en su sistema. En algunos casos, los incidentes son registrados a través de herramientas como SIEM, IDS, antivirus, entre otros.
- Triage de incidentes: El triage de incidentes consiste en la evaluación de los detalles del incidente y la correlación de los indicadores con registros y otros archivos del sistema para validar el incidente y determinar los sistemas, redes, dispositivos y aplicaciones afectados. También se clasifica el incidente dependiendo del tipo de incidente.
- Notificación: La comunicación juega un papel importante en la respuesta rápida a un incidente. Facilita una mejor coordinación entre las diferentes partes interesadas afectadas por el incidente y reduce su impacto. Se debe comunicar el proceso de respuesta a incidentes y los resultados a los miembros del equipo de respuesta a incidentes.
- Contención: El equipo de respuesta a incidentes juega un papel importante en la reducción de la magnitud o complejidad de un incidente y en la prevención de un mayor daño a la organización. La contención se centra en limitar el alcance y la extensión del incidente. El objetivo de la fase de contención es reducir las pérdidas y/o daños a la organización mitigando las vulnerabilidades.
- Erradicación: En esta fase, el equipo de respuesta a incidentes debe eliminar la causa raíz del incidente y cerrar todas las vías de ataque para prevenir incidentes similares en el futuro.
- Recuperación: La recuperación es el proceso de restaurar los datos perdidos de los medios de backup. Durante este proceso, el equipo de respuesta a incidentes debe asegurarse de que no haya rastros de malware o vectores de ataque antes de la restauración. La recuperación implica diversas técnicas como la seguridad perimetral de la red, el fortalecimiento de las credenciales de usuario, la gestión efectiva de parches, la renovación de versiones de archivos y software y la reconstrucción de sistemas. Después de recuperar todos los datos perdidos, el equipo de respuesta a incidentes debe reiniciar todos los procesos y servicios retenidos. La recuperación de un sistema después de un incidente generalmente depende del alcance del problema y el equipo de respuesta a incidentes debe decidir si restaurar el sistema existente o reconstruirlo completamente utilizando la copia de seguridad del sistema.
Describir el proceso de investigación forense
Proceso de Investigación Forense
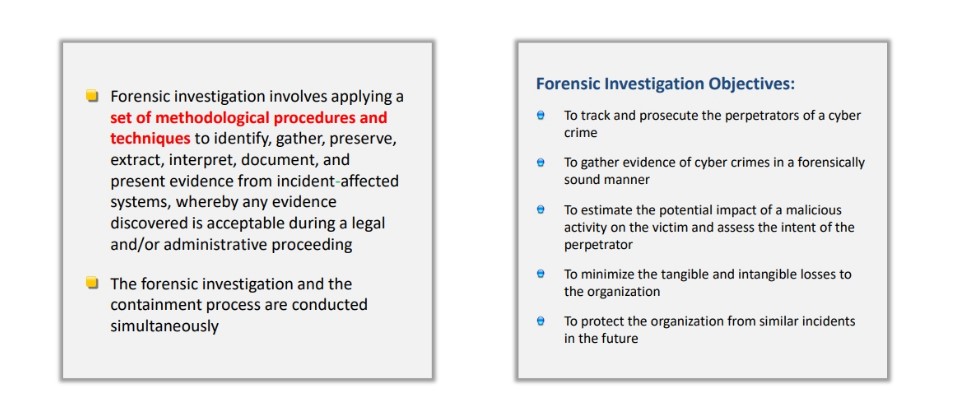
La investigación forense implica la aplicación de un conjunto de procedimientos y técnicas metodológicas para identificar, recopilar, preservar, extraer, interpretar, documentar y presentar pruebas de sistemas afectados por incidentes, donde cualquier evidencia descubierta es aceptable durante un procedimiento legal y/o administrativo. El objetivo de la investigación forense es rastrear y procesar a los perpetradores de un ciberdelito, recopilar pruebas de delitos cibernéticos de manera forense, estimar el impacto potencial de una actividad maliciosa en la víctima y evaluar la intención del perpetrador, minimizar las pérdidas tangibles e intangibles para la organización y protegerla de incidentes similares en el futuro.
Roles en la Investigación Forense
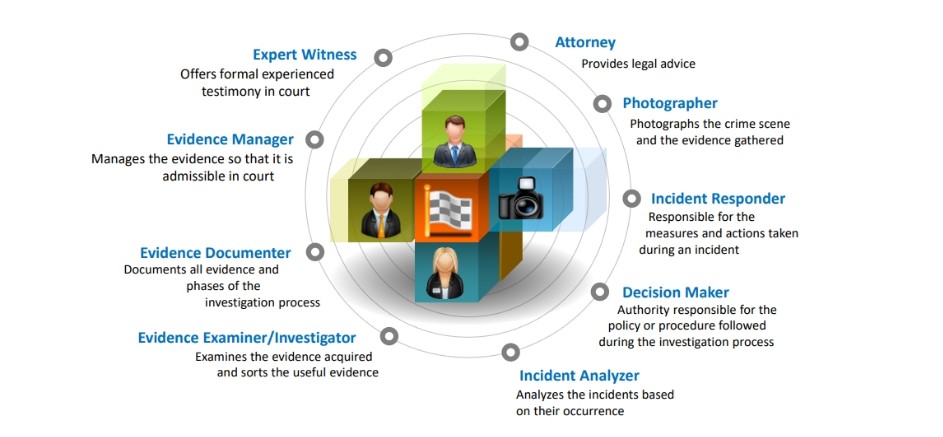
La investigación forense requiere la colaboración de varios profesionales, incluyendo investigadores, profesionales de TI, analistas de incidentes, abogados, fotógrafos, expertos en la toma de decisiones y testigos expertos, entre otros.
Metodología de Investigación Forense Típica
La metodología de investigación forense típica incluye los siguientes pasos:
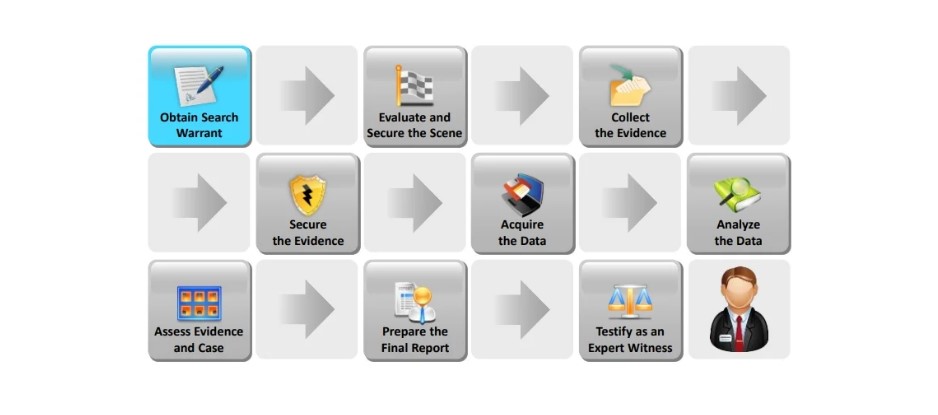
- Obtener una orden de registro: Una orden de registro es un mandato legal emitido por un juez que permite a los investigadores recopilar pruebas de un lugar específico.
- Evaluar y asegurar la escena: Los investigadores deben evaluar el lugar del incidente para determinar el alcance del daño y cualquier posible riesgo de seguridad. Luego, deben asegurar la escena para evitar la alteración o destrucción de las pruebas.
- Recopilar pruebas: Los investigadores deben recopilar todas las pruebas relevantes y preservarlas adecuadamente para garantizar su autenticidad.
- Asegurar la evidencia: Los investigadores deben asegurar la evidencia para evitar su alteración o destrucción, y garantizar que se respeten los derechos de privacidad y confidencialidad de las partes involucradas.
El proceso de investigación forense y el proceso de contención se llevan a cabo simultáneamente para garantizar una respuesta efectiva y minimizar el impacto del incidente.